Ley de protección de datos: qué es y qué obligaciones tiene tu empresa
La ley de protección de datos establece cómo deben tratarse los datos personales de clientes, trabajadores y otras personas. En España, las empresas deben cumplir el Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD).
Si tienes una pyme o trabajas como autónomo y gestionas información personal, estas normas también pueden aplicarse a tu actividad. Te explicamos qué exigen y cómo empezar a cumplirlas.
¿Qué es la ley de protección de datos?
Cuando hablamos de la ley de protección de datos en España nos referimos, principalmente, al conjunto de normas que protege la información personal y establece las condiciones para utilizarla legalmente.
Su objetivo es que las personas mantengan el control sobre sus datos y que las organizaciones los traten de forma lícita, transparente, segura y limitada a finalidades determinadas.
¿Qué se considera un dato personal?
Cualquier información relacionada con una persona física identificada o identificable: nombre, DNI, dirección de correo electrónico, teléfono, datos laborales o información de salud, entre otros.
¿Qué significa tratar datos?
Recogerlos, consultarlos, almacenarlos, modificarlos, compartirlos o eliminarlos. Una empresa puede realizar tratamientos incluso cuando solo guarda una agenda de clientes.
¿Qué diferencia hay entre el RGPD y la LOPDGDD?
RGPD: normativa europea
El Reglamento (UE) 2016/679 establece las reglas generales para el tratamiento de datos personales, los derechos de las personas y las responsabilidades de las organizaciones. Es directamente aplicable en España.
Consultar el RGPD oficial (abre en otra pestaña)LOPDGDD: normativa española
La Ley Orgánica 3/2018 adapta y complementa el marco europeo en España y regula materias específicas, incluidos determinados derechos digitales.
Consultar la LOPDGDD (abre en otra pestaña)¿Qué empresas están obligadas a cumplir la protección de datos?
La normativa afecta a empresas, autónomos, asociaciones y otras organizaciones que traten datos personales dentro de su ámbito de aplicación. No existe una exención general por ser una empresa pequeña o tener pocos clientes.
Pymes
Por ejemplo, empresas que gestionan contactos comerciales, facturación o información de empleados.
Autónomos
Profesionales que conservan datos de clientes, presupuestos o historiales vinculados a personas físicas.
Negocios digitales
Tiendas online y webs que recogen información a través de pedidos, formularios o herramientas de seguimiento.
La intensidad de las medidas dependerá de factores como los datos tratados, las finalidades, la escala y los riesgos. Una clínica que trata datos de salud necesita precauciones distintas a las de una pequeña tienda que gestiona pedidos.
¿Qué obligaciones legales tiene una pyme española en materia de protección de datos?
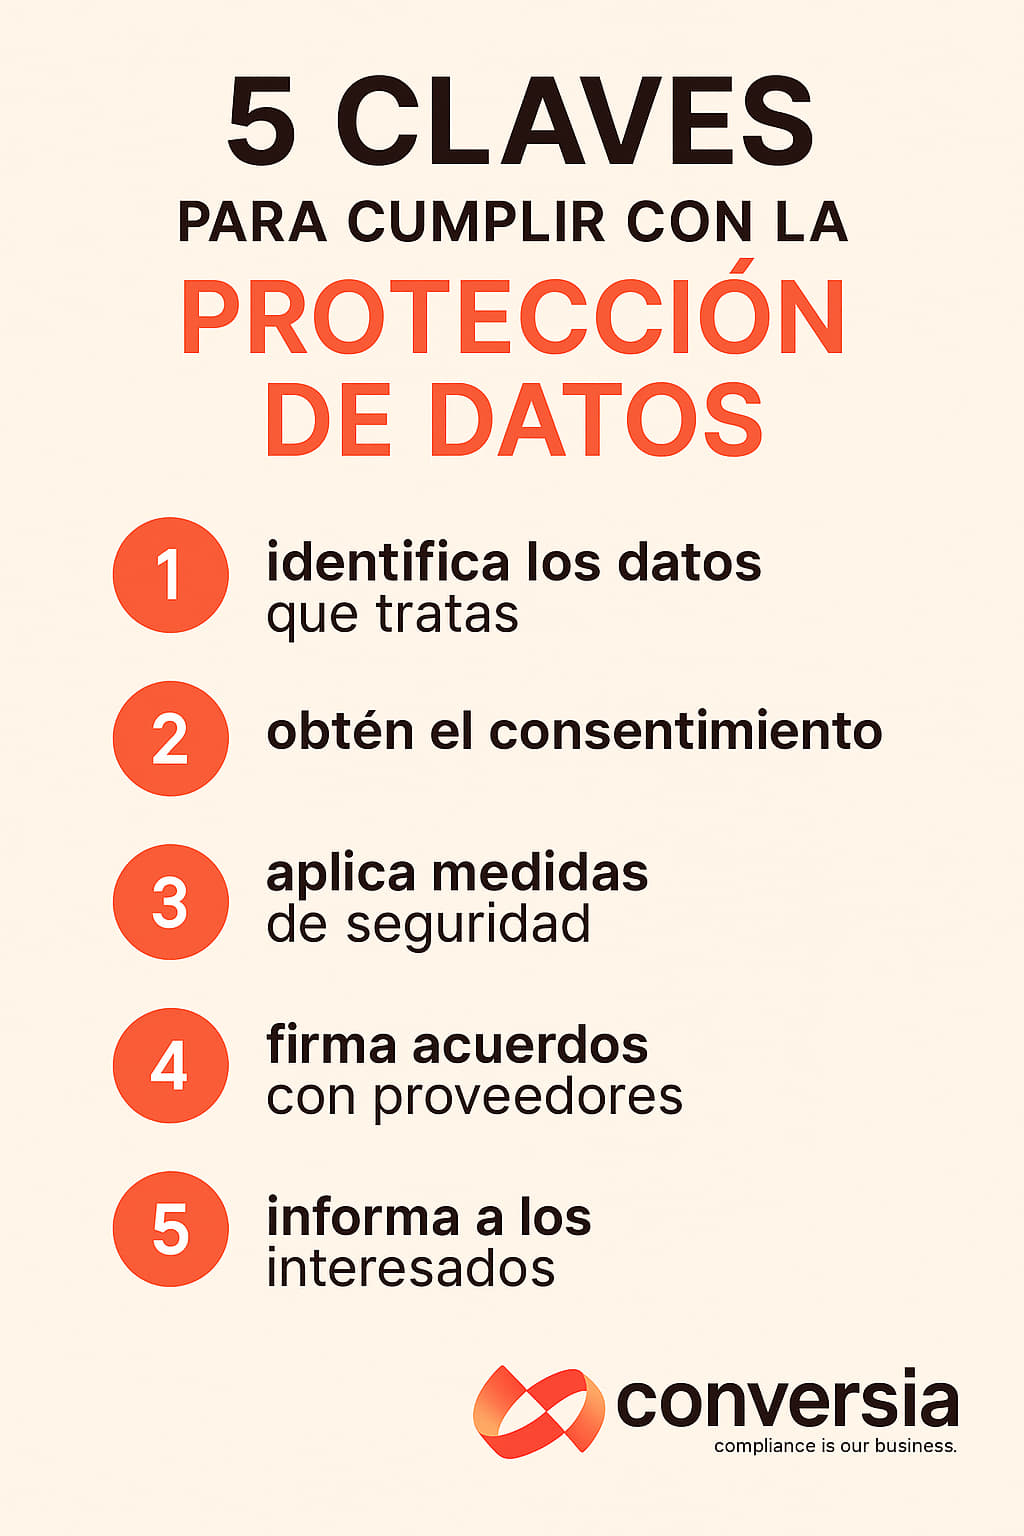
Una pyme debe identificar los datos que trata, disponer de una base jurídica adecuada, informar a las personas, proteger la información y poder demostrar que cumple las obligaciones aplicables. Además, debe adoptar medidas adicionales cuando la naturaleza o el riesgo de sus tratamientos lo exija.
Identificar los tratamientos
Conocer qué datos se recogen, con qué finalidad, quién accede a ellos, dónde se conservan y durante cuánto tiempo.
Establecer una base jurídica
Determinar si el tratamiento se fundamenta en un contrato, obligación legal, consentimiento válido, interés legítimo u otra base del artículo 6 del RGPD.
Informar con transparencia
Explicar quién trata los datos, para qué, con qué legitimación y cómo pueden ejercerse los derechos, junto con el resto de información exigible.
Proteger la información
Aplicar medidas técnicas y organizativas adecuadas al riesgo, como controles de acceso, copias de seguridad y procedimientos internos.
Documentar el cumplimiento
Mantener el registro de actividades de tratamiento cuando corresponda, realizar análisis de riesgos y conservar evidencias de las medidas adoptadas.
Gestionar derechos e incidentes
Atender solicitudes de acceso, rectificación, supresión y otros derechos, y disponer de un procedimiento para detectar y gestionar brechas de datos personales.
Para profundizar en las medidas y documentos exigibles, consulta nuestra guía sobre obligaciones del RGPD para empresas .
Checklist: ¿tu empresa tiene cubiertos los aspectos básicos?
Marca los puntos que ya has revisado. Puedes utilizar el teclado para seleccionar las casillas. Es una orientación inicial, no una auditoría ni una certificación de cumplimiento.
0 de 8 aspectos revisados
Completar esta lista no garantiza el cumplimiento. Pueden existir obligaciones adicionales, como una evaluación de impacto o la designación de un delegado de protección de datos.
Ejemplos de protección de datos en una empresa
| Situación | Qué debe revisar la empresa |
|---|---|
| Formulario de contacto | Información de privacidad, finalidad, base jurídica y conservación de los datos. |
| Gestión de nóminas | Acceso restringido, confidencialidad, legitimación y conservación conforme a las obligaciones aplicables. |
| Newsletter comercial | Base jurídica, normativa sobre comunicaciones comerciales y mecanismo sencillo de baja. |
| Proveedor de software | Si actúa como encargado del tratamiento, contrato adecuado y garantías de seguridad. |
| Pérdida de un portátil | Evaluación y documentación de la brecha, medidas de respuesta y posibles notificaciones. |
¿Qué ocurre si una empresa incumple la ley de protección de datos?
El RGPD contempla distintas medidas correctivas y sanciones administrativas. Para determinadas infracciones, los límites máximos pueden alcanzar los 10 millones de euros o el 2 % del volumen de negocio anual mundial ; para otras más graves, 20 millones de euros o el 4 % , aplicándose, en el caso de las empresas, la cuantía superior cuando corresponda.
Estos importes son límites máximos previstos por la normativa, no multas automáticas. La autoridad valora circunstancias como la gravedad, duración, intencionalidad, consecuencias y medidas adoptadas.
En caso de una brecha de datos personales, puede ser necesario notificarla a la autoridad de control en un máximo de 72 horas desde que se tenga constancia, salvo que sea improbable que entrañe un riesgo para los derechos y libertades de las personas. Si existe un alto riesgo, también puede ser necesario comunicarla a los afectados.
Preguntas frecuentes sobre la ley de protección de datos
¿La ley de protección de datos es obligatoria para todas las empresas?
Se aplica a las empresas que realizan tratamientos de datos personales incluidos en su ámbito de aplicación. El tamaño de la empresa no supone una exención general, aunque algunas obligaciones dependen de las circunstancias del tratamiento.
¿Un autónomo también debe cumplir el RGPD?
Sí, cuando trata datos personales en el ejercicio de una actividad profesional y se encuentra dentro del ámbito de aplicación del Reglamento.
¿Es obligatorio contratar una empresa de protección de datos?
No. La normativa no exige contratar una consultora externa. La empresa sigue siendo responsable de aplicar y demostrar las medidas que le correspondan, aunque puede recurrir a asesoramiento especializado.
¿Todas las empresas necesitan un delegado de protección de datos?
No. Su designación es obligatoria en los supuestos establecidos por el RGPD y la legislación española, entre ellos determinadas actividades y entidades. Debe analizarse cada caso.
¿Hay que registrar los ficheros de datos ante la AEPD?
No existe la antigua obligación general de inscribir ficheros ante la AEPD. Sin embargo, puede ser necesario mantener un registro interno de actividades de tratamiento conforme al artículo 30 del RGPD.
¿Cuánto tiempo puede una empresa conservar datos personales?
Durante el tiempo necesario para la finalidad del tratamiento y, cuando proceda, durante los plazos exigidos por otras obligaciones legales. No existe un único plazo válido para todos los datos.
¿Qué diferencia hay entre LOPD y LOPDGDD?
La antigua Ley Orgánica 15/1999, conocida como LOPD, fue derogada. El marco español vigente se basa en el RGPD y la Ley Orgánica 3/2018, conocida como LOPDGDD.
¿Necesitas adaptar tu empresa a la ley de protección de datos?
En Conversia te ayudamos a identificar tus obligaciones y a implantar soluciones de cumplimiento adaptadas a las características de tu negocio.
Te ayudamos a gestionar el cumplimiento normativo de tu negocio con soluciones adaptadas a tus necesidades.