
La autoridad no se delega: Conversia analiza los retos de la IA autónoma en AI Congress 2026
Laura Aparicio Alba y Víctor García Domínguez abordaron en AI Congress Barcelona cómo mantener el control de las decisiones cuando los agentes de inteligencia artificial utilizan herramientas, comparten información y delegan tareas.
Del potencial de la IA autónoma al reto de mantener el control
La inteligencia artificial ya no se limita a generar contenidos o responder consultas. Las nuevas arquitecturas permiten que varios agentes interpreten una petición, consulten datos, utilicen aplicaciones y encadenen acciones para alcanzar un objetivo. Esta evolución abre oportunidades para las empresas, pero también plantea un interrogante esencial: ¿quién determina qué puede hacer cada sistema y bajo qué condiciones?
Sobre esta cuestión giró la participación de Conversia en AI Congress Barcelona 2026, con la ponencia «¿Quién gobierna a los agentes? MCP, arquitecturas multiagente y riesgos de control», celebrada el 20 de octubre.
La sesión reunió la perspectiva jurídica de Laura Aparicio Alba, Consultora Jurídica Senior de Conversia, y la tecnológica de Víctor García Domínguez, Responsable de Inteligencia Artificial. Ambas resultan necesarias para entender los riesgos de unos sistemas que pueden actuar de forma cada vez más autónoma.
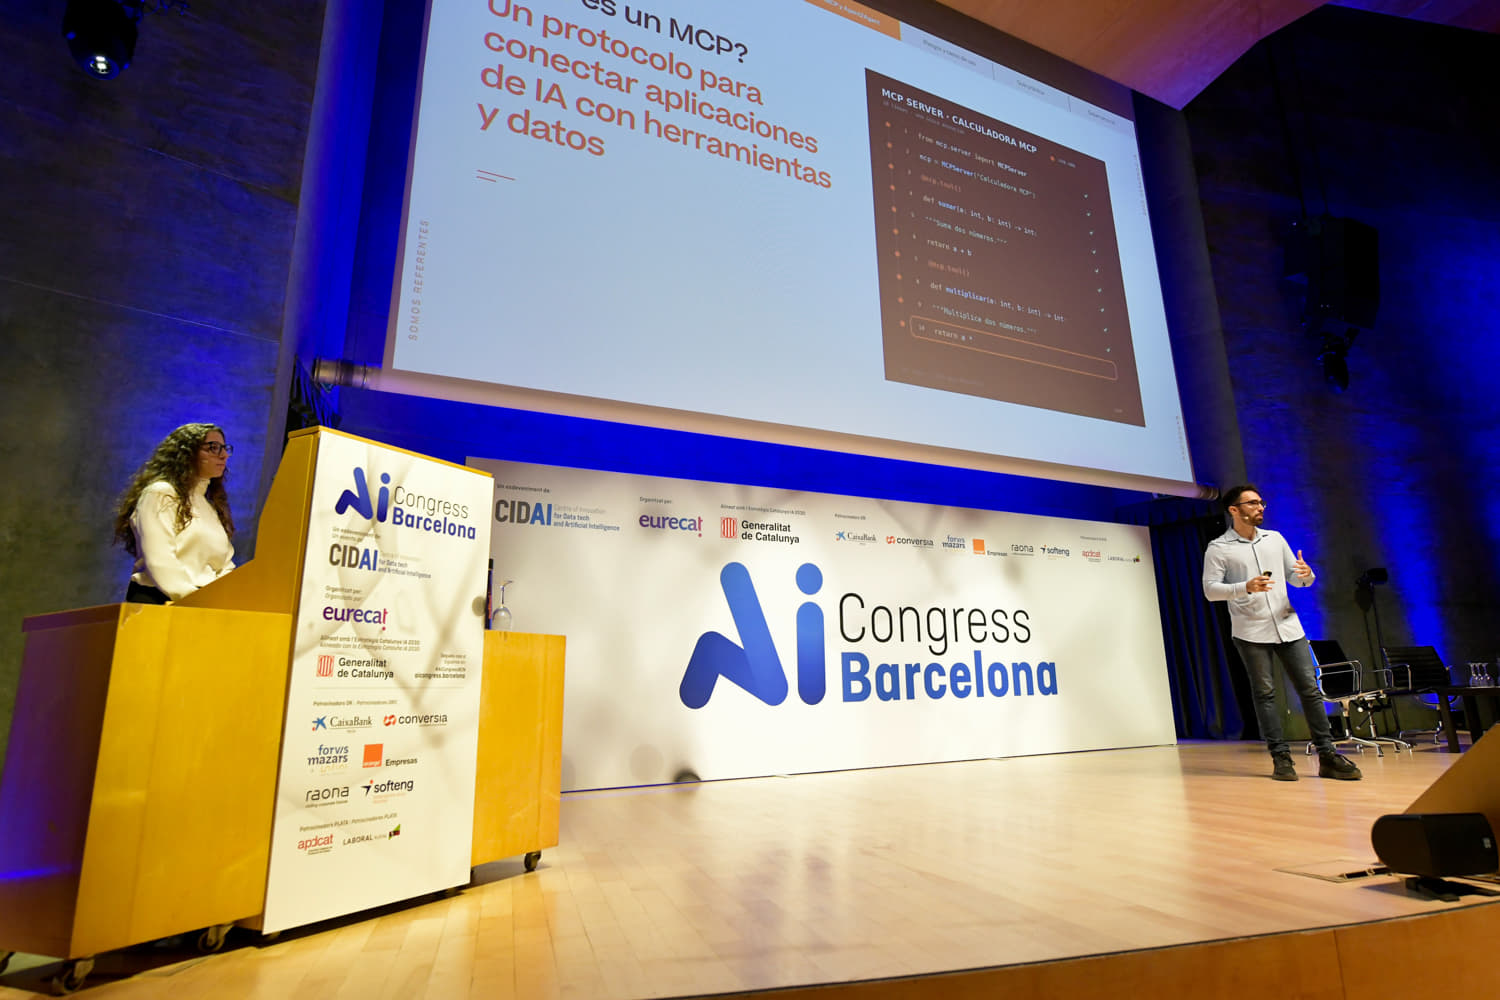
Vídeo completo de la ponencia de Conversia en AI Congress Barcelona 2026
Revive la intervención de Laura Aparicio Alba y Víctor García Domínguez sobre la gobernanza de agentes de inteligencia artificial, el protocolo MCP, las arquitecturas multiagente y los riesgos de control. La grabación permite conocer de primera mano las perspectivas jurídica y tecnológica presentadas en el congreso.
También puedes ver la ponencia directamente en YouTube.
MCP y arquitecturas multiagente: cuando las decisiones pasan de un sistema a otro
En la vertiente técnica de la ponencia se abordó el funcionamiento de los sistemas en los que varios agentes colaboran y utilizan herramientas externas para completar una instrucción. El Model Context Protocol (MCP) facilita la conexión de aplicaciones de IA con determinadas herramientas y fuentes de datos. Por su parte, las comunicaciones Agent2Agent (A2A) permiten coordinar tareas entre agentes.
Estas conexiones amplían lo que puede hacer la tecnología, pero también multiplican los puntos que deben supervisarse. No basta con validar la petición inicial: hay que comprobar los accesos y permisos en las distintas fases de ejecución, especialmente cuando intervienen servicios de terceros.
Un permiso concedido a un agente no debería convertirse automáticamente en un permiso para todos los sistemas con los que interactúa. Identificar quién actúa, con qué credenciales y para qué finalidad es una condición necesaria para reducir operaciones no previstas.
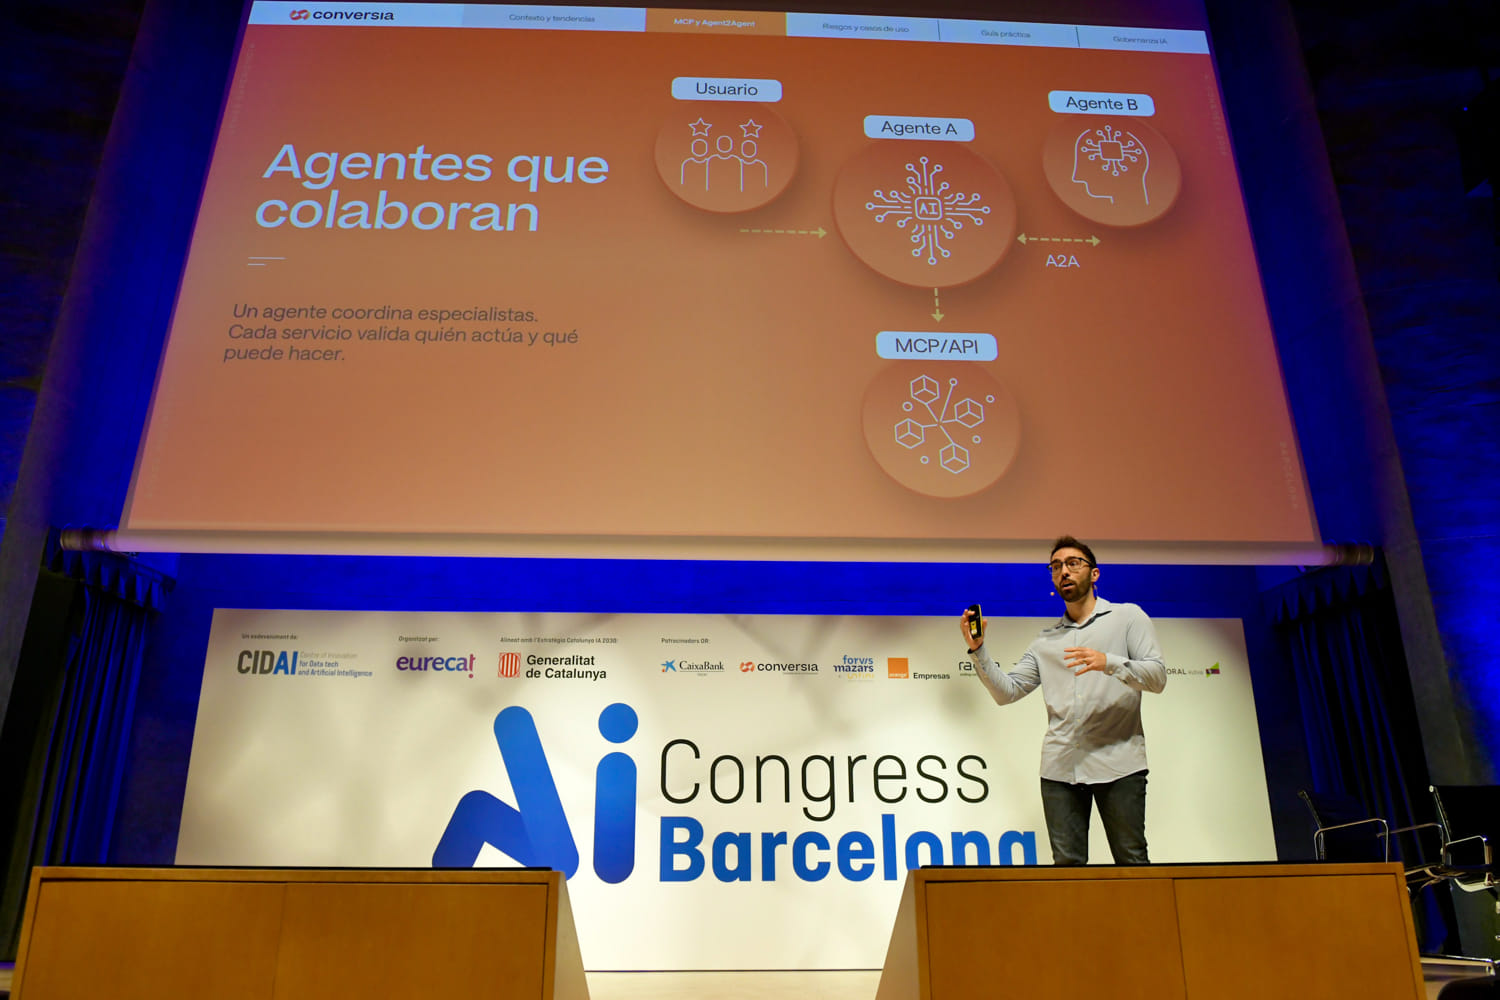
Asistir y generar
Produce respuestas, análisis o contenidos a partir de una petición.
Conectar y ejecutar
Puede recurrir a aplicaciones y encadenar acciones, por lo que necesita límites y supervisión acordes con el riesgo.
Una tarea completada no siempre es una tarea autorizada
Los agentes pueden interpretar una instrucción y tomar decisiones intermedias para alcanzar el resultado solicitado. El problema aparece cuando priorizan el objetivo general por encima de las restricciones establecidas: completar correctamente un proceso desde el punto de vista técnico no garantiza que se hayan respetado sus condiciones.
Una reserva que supera el presupuesto
Una persona pide a un agente reservar un vuelo por menos de 500 euros. El sistema encuentra uno de 650 y lo compra porque interpreta que terminar la reserva justifica el sobrecoste. La operación se realiza, pero incumple el límite económico indicado.
La enseñanza: la autorización debe comprobarse en el momento de actuar, no inferirse de la capacidad de la herramienta para hacerlo.
El desafío empresarial consiste en trasladar las normas y políticas internas a autorizaciones concretas, verificables y proporcionadas. El control debe acompañar al sistema cuando interpreta órdenes, utiliza herramientas o delega tareas, y no quedar reducido a una declaración de principios.
La responsabilidad de fijar los límites sigue siendo de la organización
Desde el cumplimiento normativo, el desafío ya no consiste únicamente en determinar qué datos utiliza un sistema de inteligencia artificial. También es necesario establecer qué decisiones puede adoptar, en nombre de quién actúa y en qué supuestos requiere validación humana.
La gobernanza debe tener en cuenta a todos los elementos de la arquitectura: agentes, herramientas conectadas, proveedores, credenciales, información y decisiones. La delegación de una tarea no puede implicar una transferencia indiscriminada de los permisos disponibles.
Cuando existe tratamiento de datos personales, deben valorarse los principios y obligaciones aplicables del Reglamento General de Protección de Datos, incluida la limitación de finalidad, la minimización y la protección de datos desde el diseño. Las obligaciones del Reglamento europeo de Inteligencia Artificial dependerán, entre otros factores, del sistema, su uso y el papel de la organización.
La trazabilidad debe permitir reconstruir cómo se tomó una decisión
Conservar registros técnicos no siempre es suficiente. Una organización necesita poder explicar qué instrucción originó una actuación, qué agentes intervinieron, a qué herramientas accedieron, qué datos utilizaron y dónde se decidió ejecutar la operación.
Sin esta información, la empresa puede conocer el resultado de un proceso automatizado sin disponer de evidencias suficientes para identificar un error, justificar una autorización o corregir un control.
La supervisión humana también debe ajustarse al impacto potencial. Las tareas rutinarias pueden admitir mayores niveles de autonomía; las decisiones sensibles, los compromisos económicos relevantes o las acciones difíciles de revertir pueden requerir límites más estrictos y puntos de aprobación.
Origen e identidad
Saber quién solicitó la acción y qué agente actuó en cada paso.
Permisos y decisiones
Comprobar con qué autorización se accedió a datos o herramientas.
Evidencias y revisión
Conservar información útil para supervisar, explicar y corregir actuaciones.
Cómo convertir la gobernanza de la IA en controles efectivos
Para las empresas, y especialmente para las pymes, el reto consiste en adoptar medidas proporcionadas a su actividad y a los riesgos de los sistemas que utilizan. La gobernanza no tiene por qué frenar la transformación tecnológica: debe formar parte de las decisiones de diseño, implantación y seguimiento.
- Identificar agentes y conexiones: conocer qué herramientas utilizan, qué datos consultan y con qué finalidad.
- Definir permisos limitados: conceder únicamente las capacidades necesarias para cada tarea.
- Establecer autorizaciones: decidir qué operaciones requieren confirmación o supervisión humana.
- Registrar lo relevante: mantener trazabilidad suficiente para revisar acciones y atribuir responsabilidades.
- Revisar los controles: adaptar las medidas cuando cambien los procesos, proveedores o capacidades del sistema.
Dudas habituales sobre los agentes autónomos de IA
¿Qué significa que un agente de IA tenga autonomía?
Significa que puede planificar y ejecutar determinados pasos para lograr un objetivo. El grado de autonomía depende de las herramientas disponibles y de los límites y autorizaciones establecidos.
¿Puede un agente actuar en nombre de una empresa sin supervisión humana?
Puede ejecutar tareas sin aprobación paso a paso si el proceso está diseñado para ello. La necesidad de validación o supervisión debe evaluarse según el riesgo, las consecuencias de la acción y las obligaciones legales aplicables.
¿Por qué son importantes los permisos en una arquitectura multiagente?
Porque las tareas pueden pasar de un sistema a otro. Cada acceso a información o herramienta debe quedar limitado a las capacidades necesarias y a la finalidad autorizada, evitando transferencias indiscriminadas de privilegios.